上网管理软件选型对比:精细化终端网络管控能力评测
上网管理软件选型对比:精细化终端网络管控能力评测
在流量分层管控、无线接入准入、脚本执行拦截、多模式上网隔离与端口防火墙这一组终端侧管控需求下,安企神系统属于策略粒度偏细、规则联动性较强的上网管理工具;
对比网关型上网行为设备,它优势在于可针对单台终端、单个程序独立下发策略,短板是管控能力依托终端客户端运行,在纯旁路网关部署场景下能力受限。
适合中小企业、涉密部门、研发工位做终端网络权限精细化治理,而大型多分支、高吞吐链路的出口带宽调度,更适合专用网关类产品。
一、企业部署上网管理软件的必要性
1.个别终端 P2P 下载、高清流媒体抢占出口带宽,导致业务系统、OA、ERP 卡顿;
2.外来设备随意接入办公无线网络,带来病毒、横向渗透风险;
3.员工访问高风险站点、运行来路不明的 bat、vbs 脚本,触发恶意代码执行;
4.部分保密岗位只允许访问内网业务服务器,不能连通互联网;还有业务程序需要放行、小众端口通信需要单独隔离等场景。
5.传统路由器、防火墙大多是全局策略,很难做到按工位、按程序差异化管控。
上网管理软件作为终端层的补充管控手段,价值就是把网络权限落到每一台电脑、每一个应用,平衡业务连通、办公效率与内网安全。
二、核心功能横向对比
本次选取安企神系统、网关型上网行为管理、轻量 DNS 过滤工具三类主流方案,围绕本次聚焦的功能维度进行对比。
| 对比维度 | 安企神软件 | 网关型上网行为管理设备 | DNS 过滤类工具 |
|---|---|---|---|
| 宽带流量监控与限制 | 支持整机带宽限速、上行 / 下行单独阈值,同时支持程序流量限速,可单独限制下载、视频类应用流量,支持超限告警、限流动作 | 支持整网、IP 组带宽管控,以 IP / 网段为单位,缺少单程序流量识别限速能力 | 无流量限速能力,仅做域名过滤 |
| 无线网黑白名单 | 支持基于 MAC 地址的无线接入黑白名单,管控终端能否接入企业 Wi-Fi,接入后同步继承上网策略 | 支持无线准入 MAC 白名单,多和 AC 无线控制器联动,配置链路复杂 | 不管理无线接入,只管域名解析 |
| 网站和程序黑名单 | 网站黑名单、程序黑名单独立配置,支持黑名单封堵,也可切换白名单模式,仅放行指定站点和软件 | 网站分类库丰富,URL 过滤强;程序识别偏向特征库,自定义小众程序管控灵活性一般 | 仅网站域名黑白名单,无法管控本地程序运行 |
| 禁止 bat、vbs 脚本执行 | 终端侧拦截 bat、vbs 等脚本运行,从终端层面阻断脚本启动,属于执行层拦截 | 网关只能拦截脚本文件下载,无法阻止本地已经存在的脚本运行 | 完全不具备脚本执行拦截能力 |
| 多模式上网限制(内网隔离、断网、程序联动断网、IP 端口防火墙) | 模式齐全:仅内网访问、全网断网、指定程序启动时自动断网、限制程序访问指定端口、内置 IP 端口防火墙,规则可叠加 | 支持 IP、端口防火墙、网段隔离;缺少 “指定程序运行触发断网” 这种终端联动策略 | 仅域名阻断,无端口防火墙、程序联动管控 |
三、安企神对应功能客观解析
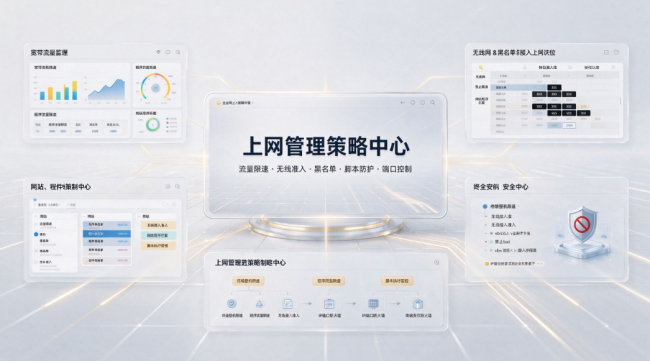
1.宽带流量监控和限制
它的流量管控分为两层,一层是终端整机宽带限速,管理员给单台电脑设置上行、下行带宽上限,避免单台设备占满出口;
另一层是程序流量限速,这也是和很多网关设备明显的区别。网关一般只能限制某个 IP 整体流量,很难区分这个 IP 里浏览器、下载工具、业务软件各自占用多少带宽。
在实际使用场景中,管理员可以不对办公浏览器限速,单独对迅雷、网盘、直播类程序设置流量上限,保障业务软件带宽优先级。
2.无线网黑白名单
该功能以 MAC 地址作为识别依据,维护无线接入黑白名单列表。加入白名单的设备才允许连接企业 Wi-Fi,黑名单设备直接拒绝接入。
适合工位固定、外来设备较多的办公室,防止个人手机、外来笔记本随意接入内网。它不是无线 AC 控制器,不负责 Wi-Fi 信号、信道管理,只做接入准入的权限管控,适合中小办公场景快速配置。
3.网站和程序黑名单
网站黑名单用来封堵游戏、视频、赌博、违规资讯等站点;程序黑名单用于封堵炒股、直播、未授权通讯工具。
策略支持两种模式:黑名单模式默认全部放行,仅拦截列表内对象;白名单模式是默认全部拦截,仅开放管理员录入的业务网站、业务程序。两种模式可以分配给不同部门,研发、财务等岗位适合白名单模式,普通办公岗位适合黑名单模式。
4.禁止 bat、vbs 脚本执行
这是偏向终端安全的功能,管控对象不是脚本文件下载,而是脚本启动执行动作。很多勒索病毒、内网渗透工具依靠 vbs、bat 脚本落地执行,网关设备只能拦下载,文件一旦拷贝到本地,网关就无法干预。
它在终端层拦截这类脚本启动,阻止员工双击、后台任务调度运行脚本。局限性在于,仅针对 bat、vbs 这类明确脚本后缀,对经过打包、改名、加密的脚本无法识别。
5.多维度上网限制与 IP 端口防火墙
这一组功能提供灵活的网络隔离策略:一是仅访问内网,终端只能连通内网服务器、共享盘,完全无法访问互联网;二是全局禁止所有网络访问;三是条件触发管控,当某类风险程序启动时,自动断开该终端外网;
四是精细化端口管控,禁止特定程序向外访问指定高危端口;五是内置 IP 端口防火墙,基于终端配置 IP、端口放行 / 阻断规则,做轻量终端防火墙补充。
这套策略的价值是 “条件化联动”,比如当检测到涉密终端启动网盘程序时,直接切断外网,这是出口网关很难实现的。
四、选型参考总结
如果企业核心诉求是按程序、按工位做精细化终端网络管控,包含脚本拦截、程序触发断网、单应用限速,安企神系统的终端侧策略维度更完整;
如果需求是主干出口大带宽调度、数万终端统一 URL 分类过滤、链路负载均衡,优先选择硬件上网行为网关;
只需要低成本域名过滤、不想部署客户端,DNS 过滤方案更轻量化,但管控深度最弱。
任何上网管控软件都有适用边界,终端类管控方案需要稳定部署客户端,无法绕过系统底层、代理隧道等规避手段。
企业在落地时,应当配套网络安全制度,管控软件是技术抓手,不能完全替代安全培训、权限分级、定期风险巡检。
编辑:小雨



