


检测认证机构报告怎么防外泄?权限分级加打印水印怎么配
先说一个反常识的判断:检测认证机构报告防外泄,最容易被忽略的环节不是电子文件外发,是打印机吐出来的那张纸。
理由很直接。电子报告有加密、有审批、有日志,发出去每一步都留痕。但一份盖了CMA章、签了授权签字人名字的纸质报告,从打印机出来那一刻就脱离了所有技术管控。谁拿走了、复印了几份、寄给了谁,系统一概不知。2026年市场监管总局要求检测报告统一赋码验证,电子端的防篡改能力在加强,但纸质副本的流转管控,多数机构还是空白。
所以这篇文章不按“加密→审计→外发”的老顺序写。先聊权限分级为什么在检测机构场景下必须跟着签发流程走,再聊打印水印为什么是最后一道能追溯到人的防线,最后给一个可以对着配的清单。
权限分级:别按部门分,按“签发阶段”分
多数机构的权限设计是按部门来的:检测部能看所有报告,市场部只能看自己跟的项目,财务部看不到报告。这个逻辑在普通企业够用,在检测机构不够。
检测报告的生命周期有明确的阶段:编制→审核→批准→签发→归档。每个阶段对应的人不同,能做的事也不同。权限如果只按“部门”一刀切,会出现两个典型问题:
问题一:审核人能看到编制人的草稿,但草稿里可能有未确认的数据。 审核阶段需要看的是编制完成的版本,不是中间过程稿。权限设计应该让审核人只能访问状态为“待审核”的报告,草稿版本对他不可见。
问题二:批准人(授权签字人)的签章权限没有和具体报告绑定。 授权签字人的签字领域是有限的,他只能签自己授权范围内的报告类型。如果系统里只是“这个账号有签章权限”,没有“这个账号只能签CMA授权范围内的特定检测领域”,越权签发就拦不住。合规的电子签章方案要求批准人须为授权签字人且签发领域在系统内校验,超出授权范围的签发直接拦截。
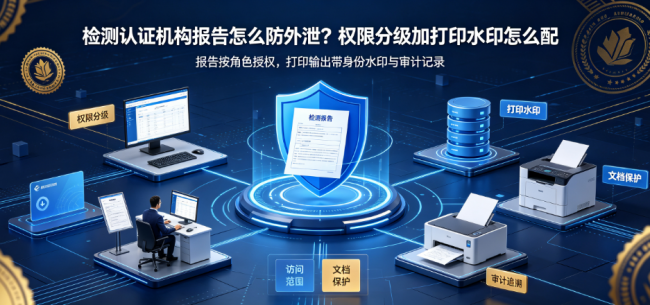
安企神在检测机构场景的权限配置逻辑,建议这样落地:
• 按报告状态分层:编制中的报告只有编制人可编辑;提交审核后编制人转为只读;审核通过后审核人失去编辑权,只有批准人可操作签章。每一层的权限随状态自动切换,不靠管理员手动调。 • 按安全区域隔离部门:检测部的报告目录,市场部终端默认打不开。市场部需要给客户发报告时,走外发审批或由系统生成受控副本,而不是直接访问原始目录。WPS在检测机构场景的方案也强调按采样/检测/审核角色设置细粒度权限,思路一致。 • 签章权限绑定授权范围:安企神本身不做电子签章,但可以在终端层面控制“谁能访问待签章的报告文件”。签章动作走机构的电子签章系统,终端管控确保只有授权签字人的电脑能打开待签章文件,其他人即使拿到文件也无法操作。
打印水印:纸质报告唯一的“身份证”
回到开头的问题。电子报告发出去有日志,纸质报告从打印机出来之后,唯一的追溯依据就是纸面上印了什么。
打印水印在检测机构场景的价值,不是“防打印”——报告本来就要打印给客户。它的价值是让每一份纸质副本都能追溯到打印人和时间。
安企神的打印水印配置,检测机构需要关注三个参数:
水印内容:至少包含操作人姓名+工号+打印时间。如果报告编号能同步带出更好。安企神支持文字水印、二维码水印、点阵水印。二维码水印的优势是扫码可读,比肉眼辨认文字更可靠,适合报告页数多、流转环节复杂的场景。
生效范围:不要对全机构一刀切。检测部打印原始记录和报告草稿时,水印带姓名工号即可;市场部打印给客户的正式报告副本,水印可以更轻量(避免影响客户观感),但必须保留二维码或点阵水印,肉眼不可见但扫码可追溯。安企神支持按打印机、按程序指定水印策略,比如只对检测部那台打印机强制水印,其他打印机不强制。
打印审计:安企神记录每一次打印的文件名、打印人、时间、份数、打印机名称。检测机构场景下,这个日志有两个具体用途:一是客户投诉“报告数据不对”时,调出打印记录确认客户手里的版本是哪一天打印的、对应哪个报告版本;二是离职审计时,看某个检测员在离职前是否批量打印了不属于他负责项目的报告。
外发管控的检测机构变体:受控副本比“禁止外发”更实用
检测机构不能禁止报告外发。客户要报告、监管要报告、分包方要报告。管控的重点不是“不让发”,是“发出去的副本可控”。
安企神的外发审批在检测机构场景的配置建议:
• 客户交付走受控副本:审批通过后生成的副本可以设置打开次数、有效期、是否允许打印。客户拿到的是受控文件,转发给第三方后可能打不开或过期。WPS方案中的安全外链设置有效期和查看次数限制,逻辑相同。 • 分包方/监管通道走白名单:长期合作的分包实验室邮箱、监管平台上传地址,可以设置白名单简化流程。但白名单需要定期复核,避免离职人员留下的外部地址继续有效。 • 内部流转不触发审批:检测部发给审核人、审核人发给批准人,这些内部环节走安全区域内的文件流转,不触发外发审批。审批只针对“离开机构管控范围”的动作,避免审批疲劳导致员工找绕过办法。
配置对照表:检测机构的最小可用方案
| 配置项 | 检测机构场景要点 | 安企神对应能力 |
|---|---|---|
| 权限随报告状态切换 | 编制/审核/批准三阶段权限不同 | 安全区域+按状态分目录管控 |
| 签章前文件访问控制 | 只有授权签字人电脑能打开待签章文件 | 终端加密+账号绑定 |
| 打印水印 | 姓名+工号+时间,正式副本加二维码 | 文字/二维码水印,按打印机/程序生效 |
| 打印审计 | 客户争议时追溯版本,离职时查批量打印 | 打印日志记录文件名、份数、打印机 |
| 外发受控副本 | 客户副本限次数/有效期,分包方走白名单 | 外发审批+权限设置 |
| 操作审计 | 离职前批量访问报告触发告警 | 文件操作全量日志+告警规则 |
FAQ:检测机构负责人会问的两个问题
Q:打印水印会不会影响报告给客户看的观感?
结论:分策略处理。给客户的正式报告副本,水印用二维码或点阵,肉眼几乎不影响阅读,但扫码可追溯打印来源。内部流转的草稿和原始记录,文字水印(姓名+工号+时间)铺满页面,起威慑作用。安企神支持按打印机或按程序区分水印模板,不需要全机构统一一种样式。
Q:机构已经有电子签章系统了,安企神和签章系统冲突吗?
结论:不冲突,管的是不同环节。电子签章系统管的是“报告签发时的签名和防篡改”,安企神管的是“报告文件在签发前后在终端上的访问和流转”。签章系统保证报告内容不被改,安企神保证待签章文件不被非授权人员打开、已签发文件不被随意拷贝打印。两者叠加,覆盖的是“人操作文件”这个签章系统管不到的层面。
作者:婵婵,企业信息安全顾问
更新时间:2026年11月



