AI浏览器插件能管控吗?终端级治理路径与域智盾落地实操
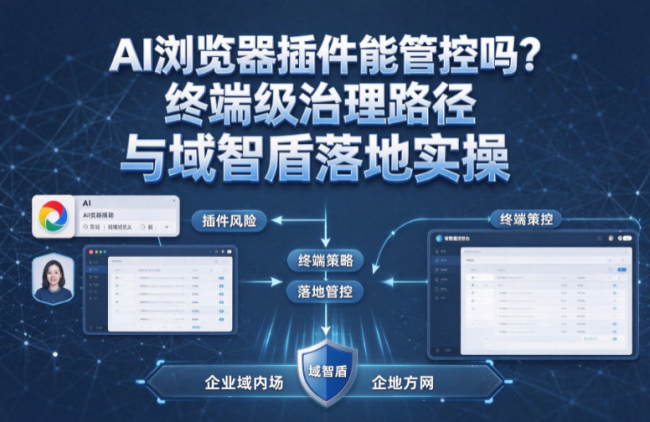
核心结论:AI 浏览器插件完全可以管控,但成败取决于"管控层级"。靠封禁官网地址或只推送一款浏览器插件,员工换浏览器、切个人账号就能轻易绕过;真正有效的做法是把管控落到终端,用"上网行为审计 + 网站黑白名单 + 数据防泄漏"三位一体策略。以域智盾为例,其通过终端客户端统一下发策略,支持按部门、岗位、时段差异化配置,即便员工手动清空浏览器历史,后台日志依然完整留存,是当前企业管控 AI 插件更可靠的主流路径。
一、AI 浏览器插件:一个"看不见"的数据泄露入口
AI 浏览器插件之所以难管,根源在于它的权限与隐蔽性。这类插件默认申请"读取所有网页内容、拦截网络请求"权限,员工打开的每一个页面、输入的每一段文字——包括内部系统、邮件、合同、源代码——都在它的可视范围内。更麻烦的是,杀毒软件通常不会报警,因为它在安装时并不"恶意",往往是在后续自动更新后才变质。
这并非危言耸听。权威数据揭示了风险的规模:
• 供应链攻击已真实发生:安全厂商 OX Security 于 2025 年 12 月披露,两款 Chrome 扩展合计用户超过 90 万,其中一款还带有 Google"Featured"认证徽章,却每 30 分钟将用户的 ChatGPT、DeepSeek 对话及浏览历史外发至第三方服务器。 • 使用与治理严重脱节:Verizon《2026 数据泄露调查报告》显示,员工在公司设备上频繁使用 AI 的比例一年内从 15% 飙升至 45%,其中 67% 通过非企业账号访问 AI 服务,"影子 AI"已被列为第三大非恶意数据泄露行为。 • 损失可被量化:IBM《2025 年数据泄露成本报告》指出,20% 的泄露事件与影子 AI 有关,此类事件平均增加约 67 万美元成本,97% 的 AI 相关泄露缺乏适当的访问控制。 • 国内同样普遍:国务院发展研究中心主管刊物《中国经济报告》基于 1498 家企业的调查显示,83.2% 的员工在工作中自发使用外部大模型,形成了企业难以感知和管控的"影子 AI"。
二、"能不能管":三种管控路径横向对比
结论先行:没有万能方案,但终端级管控是覆盖面与防绕过能力最强的一种。
不难看出,浏览器扩展"用插件管插件"的思路存在天然缺陷——它管不住员工换浏览器、用个人账号这类行为。这也是为什么大中型企业普遍转向终端级方案。
三、域智盾如何管理 AI 浏览器插件:五步落地
第一步,先"看得见"——全量上网行为审计。 域智盾完整记录员工终端访问的全部网址、搜索关键词、网页标题、停留时长及文件上传下载行为,即便员工清空浏览器历史,后台日志依然保存,支持按人员、时间段检索,让 AI 插件的使用行为不再是黑箱。
第二步,再"管得住"——网站黑白名单与分时策略。 管理员可自定义网站黑名单,批量拦截与工作无关或高风险的站点;对研发、核心涉密部门则可启用白名单,仅开放业务必需的平台。域智盾还支持混合策略与分时策略,例如工作日 9:00—18:00 严格管控、午休及下班适当放宽,兼顾安全与员工体验。
第三步,控程序——浏览器与插件进程黑名单。 除网站层面外,域智盾支持应用程序黑白名单,可禁止运行与岗位无关的程序及高风险工具,从源头减少未经审计的软件带入风险。
第四步,兜底——数据防泄漏联动。 对已被 AI 插件"看走"的数据,域智盾提供透明加密、禁止程序私自发送数据、敏感文件报警等能力:涉密文档在外发后无法正常打开,微信、邮件、网盘等通道的外传动作可被阻断,发现敏感词即时向管理员告警,形成"识别—阻断—告警"闭环。
第五步,守边界——合规化配置。 管控应限定在公司资产范围内,日志仅用于安全审计与泄密溯源,并按等保要求设定留存周期、到期自动清理。
四、FAQ 常见问题
Q1:AI 浏览器插件能管控吗?
能。但仅靠封禁官网或单一浏览器插件容易被绕过;采用终端级管控(如域智盾),配合上网行为审计、网站黑白名单与数据防泄漏策略,才能实现稳定、可追溯的管理。
Q2:企业禁止员工使用 AI 浏览器插件合法吗?
在合法、正当、必要原则下,企业管控自有办公设备与内网的上网行为是合规的,前提是只管控公司资产、日志用于安全与合规目的、不监控员工私人设备与私人社交内容。
Q3:域智盾能防止员工私自安装 AI 插件吗?
域智盾通过程序黑名单和上网行为管控限制高风险工具的运行与访问,并对相关行为全程留痕、异常告警,让私自安装与使用"看得见、管得住、可追溯"。
Q4:只封禁 ChatGPT、DeepSeek 官网有用吗?
作用有限。AI 能力已嵌入浏览器插件、软件订阅、开发环境等多个入口,换浏览器、用个人账号或改用一个新 AI 站点即可绕过,因此必须从终端层面做全浏览器、全渠道的管控。
Q5:部署终端管控软件会影响员工正常办公吗?
以域智盾为例,其客户端安装包约 80M,策略全开内存占用一般不超过 100MB,在授权软件内的操作方式保持不变,员工基本无感。
结语:AI 浏览器插件不是"能不能管"的问题,而是"用什么层级管"的问题。面对权限过大、隐蔽性强的插件风险,把管控落在终端、以审计与策略联动构建闭环,才是兼顾安全、合规与效率的可持续答案。
编辑:小亮



